角色授权
下载
聚焦模式
字号
使用弹性 MapReduce 服务时,用户需要为服务账号授予系统默认角色 EMR_QCSRole。当该角色授予成功后,弹性 MapReduce 才能调用相关服务(TKE 等)创建集群和保存日志等。
注意
首次开通弹性 MapReduce 服务时,必须使用主账号完成角色授权流程,否则子账号和主账号均不能使用弹性 MapReduce。
角色授权流程
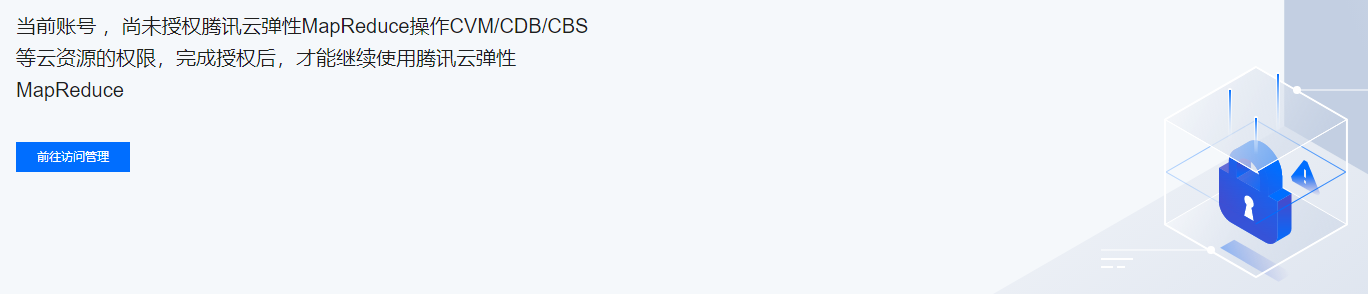
1. 当用户创建集群或创建按需执行计划时,若为服务账号授予 EMR_QCSRole 角色失败,会有如下提示。然后单击前往访问管理,进行角色授权。
2. 单击同意授权,将默认角色 EMR_QCSRole 授予弹性 MapReduce 的服务账号。
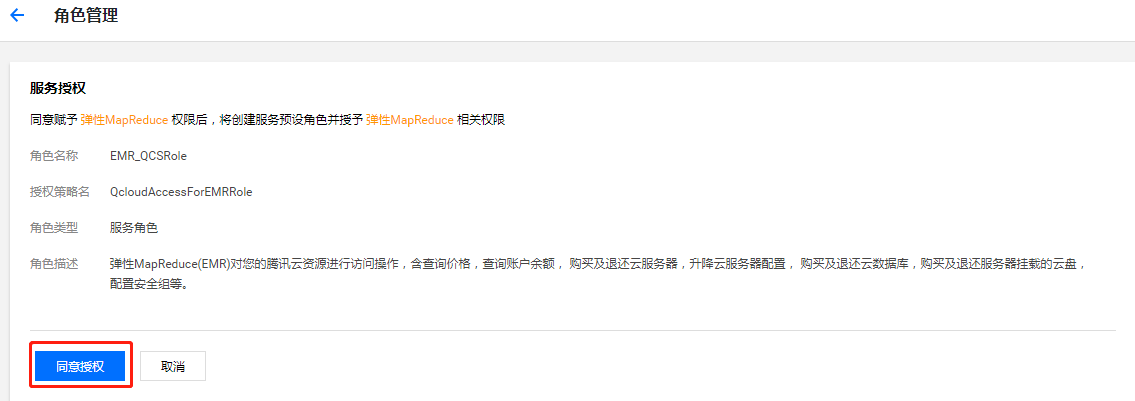
3. 授权完成后,用户需刷新弹性 MapReduce 的控制台或购买页,刷新后即可正常操作。更多 EMR_QCSRole 相关的详细策略信息,可登录 访问管理控制台 查看。EMR_QCSRole 包含的权限信息请参见 协作者/子用户授权。
EMR on TKE 集群相关服务角色授权特别说明
在创建或使用 EMR on TKE 集群时,需要对 COS(对象存储)进行数据的直接写入或计算,为保证数据安全需要授权给 EMR 通过临时密钥方式对 COS 资源进行读写,需要授予 EMR 服务相关角色
EMR_QCSLinkedRoleInApplicationDataAccess 且绑定 QcloudAccessForEMRLinkedRoleInApplicationDataAccess 预设策略。1. 当进入 EMR on TKE 集群列表时,需要检查是否存在 绑定 EMR 服务相关角色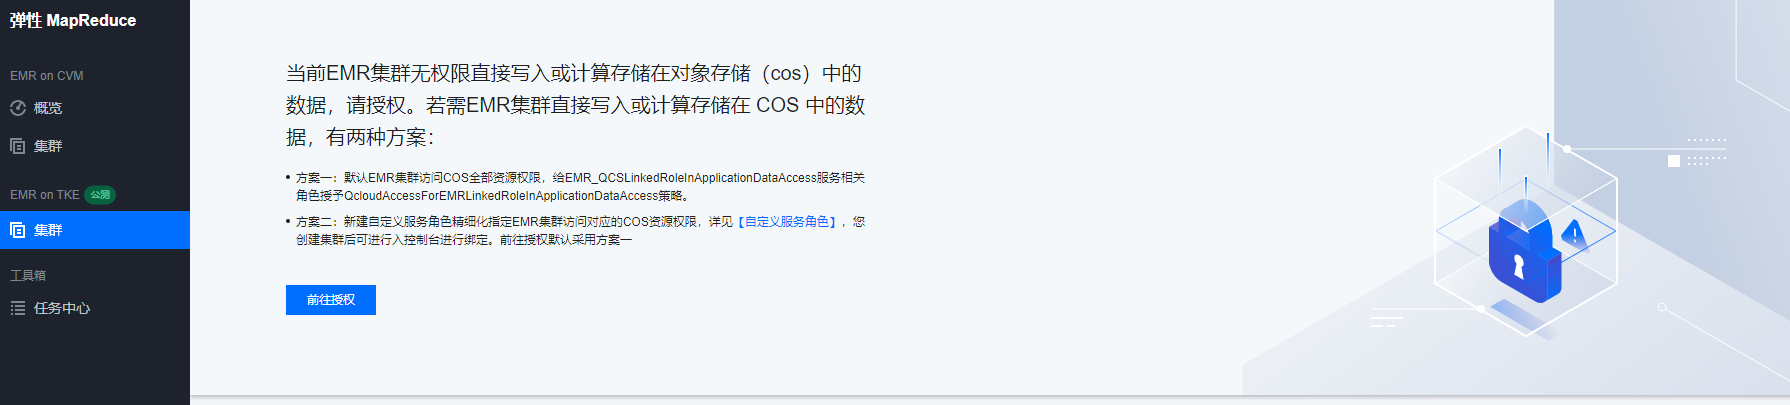
EMR_QCSLinkedRoleInApplicationDataAccess。
2. 如果不存在 EMR 服务相关角色 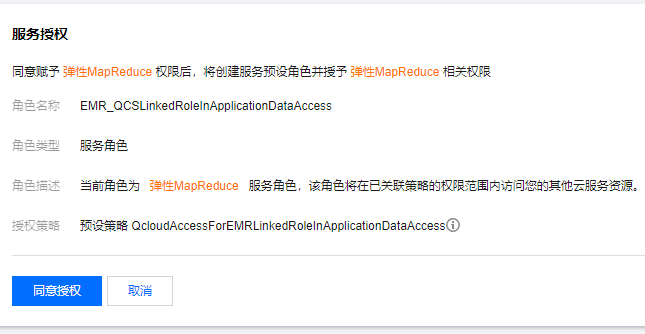
EMR_QCSLinkedRoleInApplicationDataAccess 则需要进行授权绑定。
注意
除上述服务相关角色外,使用 EMR on TKE 集群的部分功能时还需授权对应的服务相关角色:
使用托管伸缩时,需要授予 EMR 服务相关角色
EMR_QCSLinkedRoleInNodeAutoscaling,用于授权 EMR 访问 CVM、TKE、EMR 等腾讯云资源,无需用户托管密钥,操作更高效、更安全。使用容器网络插件 VPC-CNI 时,需要授予服务相关角色
IPAMDofTKE_QCSRole,用于容器网络组件代您管理弹性网卡、IP 地址等 VPC 资源。注意:
若未完成上述授权,对应功能将无法正常使用。可在功能开启时的授权提示中单击同意授权,授权完成后刷新控制台页面即可正常操作。
EMR on TKE 集群鉴权说明
子用户与协作者授权设置与 EMR on CVM 版本一致,详情请参见 协作者/子用户授权。
自定义策略操作设置与 EMR on CVM 版本一致,详情请参见 自定义策略操作指引。
文档反馈