サブアカウントの権限付与
ダウンロード
フォーカスモード
フォントサイズ
概要
CLS(Cloud Log Service)はCAM(Cloud Access Management)を通じてサブアカウントに権限を付与します。ユーザーはCAMを通じてユーザー(グループ)を作成、管理、破棄し、ID管理とポリシー管理を使用して他のユーザーがTencent Cloudリソースを使用する権限を制御できます。CAMポリシーの詳細情報と使用方法については、CAMポリシーを参照してください。
プリセット権限ポリシー
CLS読み書き権限(QcloudCLSFullAccess):ログサービス全機能および全リソースに対する権限を有します。例えば、ログトピックの作成、インデックス設定の変更、ログトピックの削除、ログの検索、ログのアップロードなどです。
CLS読み取り専用権限(QcloudCLSReadOnlyAccess):データ閲覧権限のみを有し、新規作成、編集、削除タイプの操作を実行することはできません。
カスタム権限ポリシー
プリセットポリシーが権限制御のニーズを満たせない場合、カスタム権限ポリシーを通じてよりきめ細かい権限分割を実現できます。例えば、特定のユーザーに特定のログトピックのデータの閲覧のみを許可することができます。
カスタム権限ポリシーは主に2つの部分で構成されています:
操作(Action):ユーザーが実行できる操作です。例えば、ログの検索、インデックス設定の変更、ログのアップロード、アラートポリシーの作成などです。
リソース(Resource):操作可能なリソース範囲です。例えば、特定のログトピック、ダッシュボード、データ加工タスクなどです。
カスタム権限ポリシーの設定は比較的複雑です。実際の使用時にはCLSアクセスポリシーテンプレートを参照できます。これらの例はほとんどの権限管理ニーズを満たすことができ、これらのポリシー例に基づいて個別に調整することもできます。詳細な操作方法は以下の通りです:
1. メインアカウント(またはCAM管理権限を持つユーザー)はポリシーページで、カスタムポリシーの新規作成をクリックします。
2. 表示されたウィンドウで、ポリシー構文で作成をクリックします。
3. ポリシーテンプレート選択ページで、空白テンプレートを選択し、次へをクリックします。
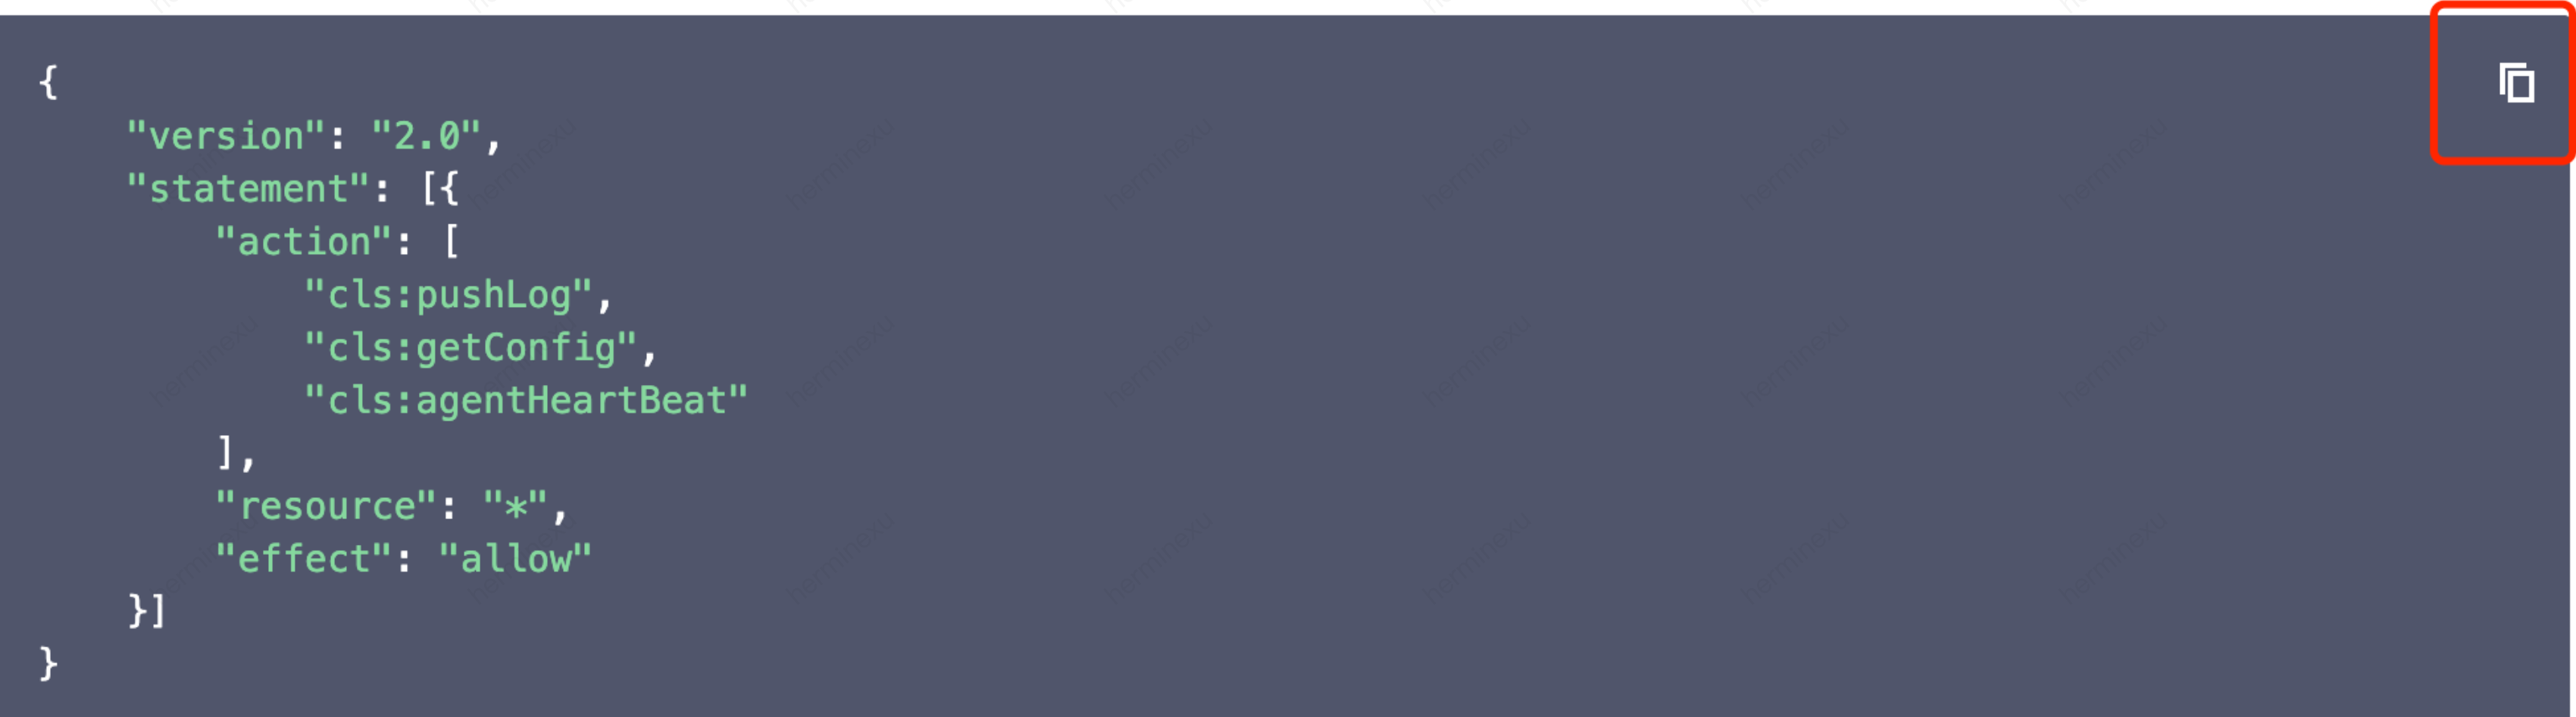
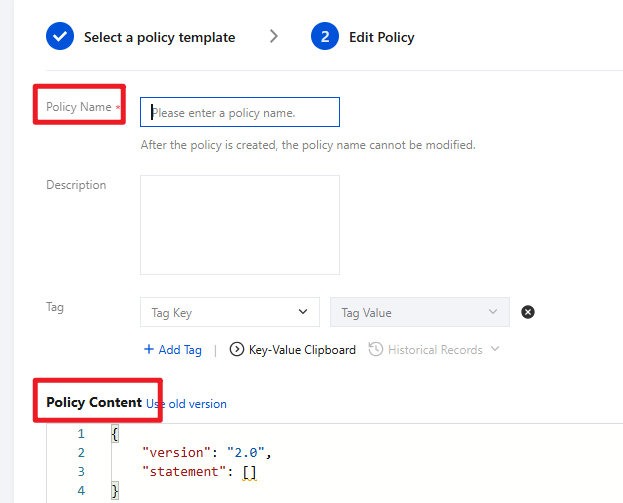
4. ポリシー編集ページで、ポリシー名を設定し、ポリシー内容を入力します。ポリシー内容はCLSアクセスポリシーテンプレートからコピーできます。例えば、サブアカウントにLogListenerを使用してデータを収集する権限を付与する必要がある場合、下図に示すポリシーをコピーします:
5. 完了をクリックし、このポリシーを保存します。カスタムポリシーの作成が完了した後、権限管理を通じてポリシーをユーザー/ユーザーグループ/ロールに関連付けることで、ユーザー/ユーザーグループ/ロールに対応する操作権限を付与できます。
フィードバック