CDNアクセスログ分析
ダウンロード
フォーカスモード
フォントサイズ
概要
CDN(Content Delivery Network)は非常に重要なインターネットインフラであり、ユーザーはCDNを通じてネットワーク内のさまざまな画像、動画などのリソースに高速にアクセスできます。アクセス中、CDNは大量のアクセスログデータを生成します。これらのログはユーザーのアクセスリクエストを詳細に記録しており、アクセス時間、アクセスしたリソース、ユーザーの地理的位置、デバイス情報、リクエストのステータスなどの情報が含まれます(完全なログフィールドの説明についてはログフィールドの説明をご参照ください)。CLSログサービスはCDNと連携し、CDNドメイン名のアクセスログをリアルタイムでCLSに収集することをサポートし、CLSのログ分析能力に基づいて、CDNの品質と性能の分析、エラー診断、クライアント分布、ユーザー行動分析などを完了することを支援します。本実践を通じて、以下の内容を詳しく理解することができます:
実践シナリオ事例
以下のデモを通じて、CLSとCDNの強力な連携をすぐに体験することもできます。
機能メリット
ログリアルタイム分析:
CLSはCDNのドメイン名アクセスログをリアルタイムで収集し、ログデータの遅延は3分を超えません。従来のCDNログ分析シナリオでは、多くの場合ログをダウンロードしてオフライン分析を行う必要があり、遅延は通常24時間以内です。
分析レポートはすぐに利用できます:
CLSはCDNアクセスログ分析シナリオ向けに、すぐに利用できるアクセス分析ダッシュボードを提供します。ダッシュボードには、CDNの品質と性能、エラー診断、クライアント分布、およびユーザー行動などの分析ボードが含まれています。従来のCDNログ分析シナリオでは、ログをオフラインにダウンロードしてからデータウェアハウスにアップロードし、その後データウェアハウスで一連のデータクレンジングとデータモデル定義を行う必要があります。このプロセスは煩雑で、多くの人件費を消費します。
CDNドメインアクセスログの収集
ステップ1:CDNクラウドプロダクトセンターにアクセス
1. CLSコンソールにログインします。
2. 左側のナビゲーションバーでクラウド製品センターをクリックし、クラウド製品センターページに入ります。
3. クラウド製品ログでCDNを選択してクリックします。
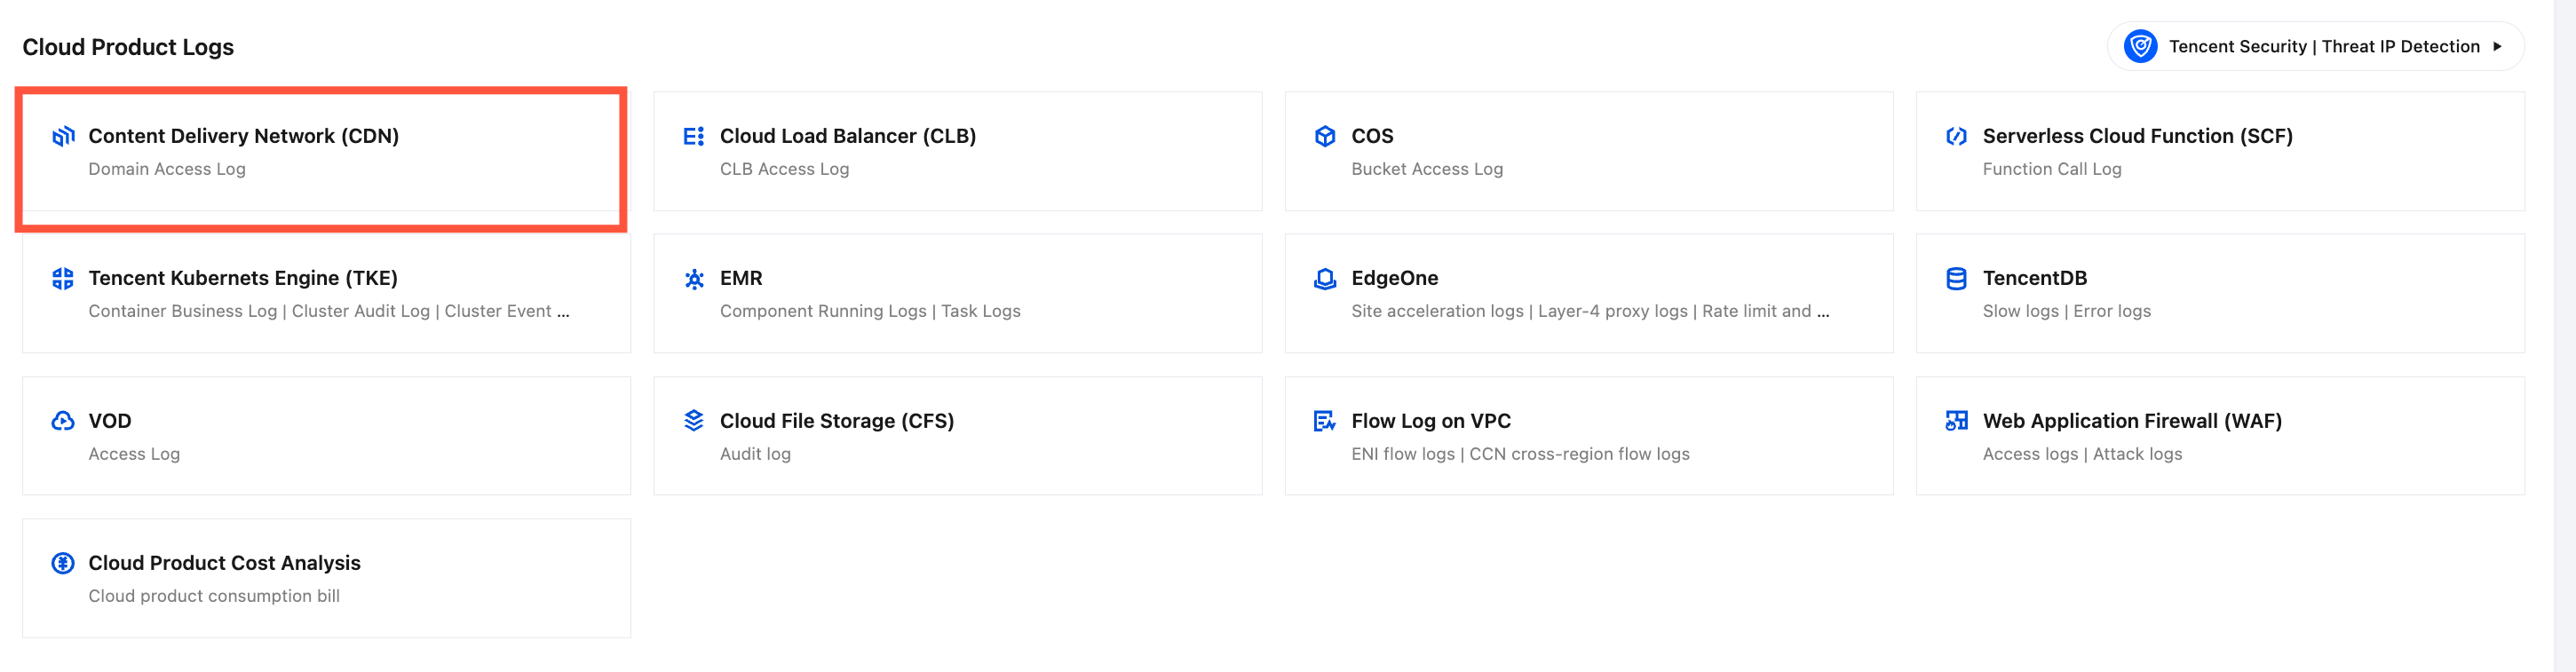
ステップ2:ドメインアクセスログ収集を有効にする
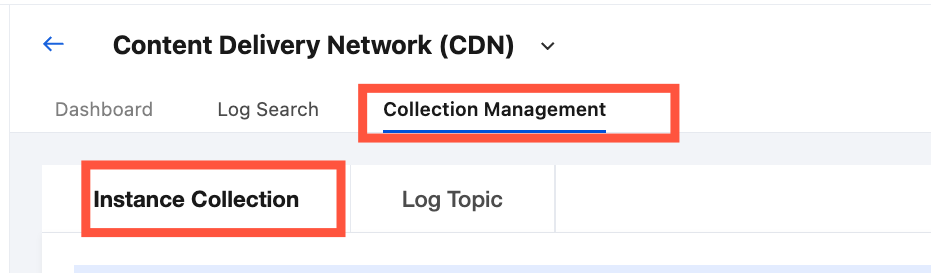
1. 上方のタブページでアクセス管理>インスタンスアクセスを選択します。
2. ドメイン名/IDリストで、1つまたは複数の対象ドメイン名にチェックを入れます。
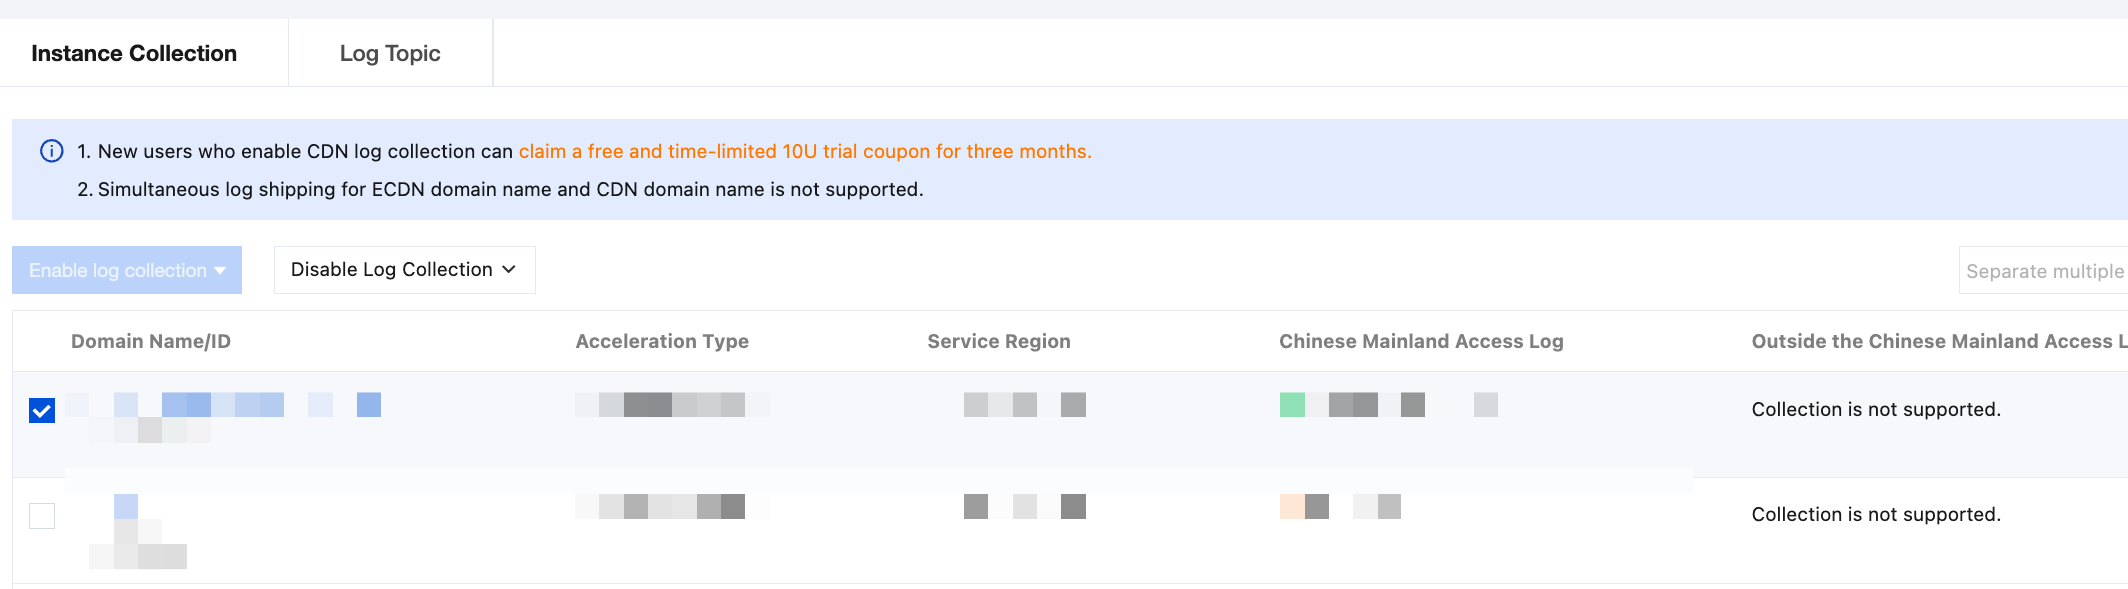
3. ログ収集を有効にするをクリックし、ドロップダウンオプションで国内または海外ドメイン名のアクセスログの有効化を選択します。
注意:
ECDNドメイン名と国内ドメイン名は、海外アクセスログ収集の有効化をサポートしていません。
海外ドメイン名は、国内アクセスログ収集の有効化をサポートしていません。
4. ログ収集を有効にするポップアップで、既存のログトピックを選択するか、またはターゲットログトピックを作成し、確認をクリックします。
注意:
CDNログトピックは、デフォルトでcloud_cdn_logset_cnログセットに配信され、統合管理されます。
CDNドメインアクセス分析ダッシュボードの表示
ドメイン名アクセスログ収集を有効にすると、CLSはすぐに利用できる2種類のプリセットダッシュボードを提供します。
品質監視分析ダッシュボードにアクセスします:CDNドメイン名のアクセス品質状況(キャッシュヒット率、遅延など)を可視化し、運用保守のトラブルシューティングを支援します。
用户行為分析ダッシュボード:ユーザーのアクセス行動(PV、UVなど)を可視化し、運用分析シーンを支援します。
以下の操作で上記のCDNプリセットダッシュボードを表示できます:
1. ページ上部のタブでダッシュボードをクリックし、品質監視分析ダッシュボードまたはユーザーBehavior Analyticsダッシュボードを選択します。
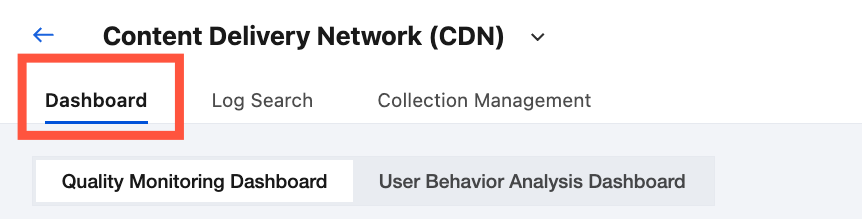
2. CDNドメイン名の欄で、配信が有効になっているドメイン名を選択します。
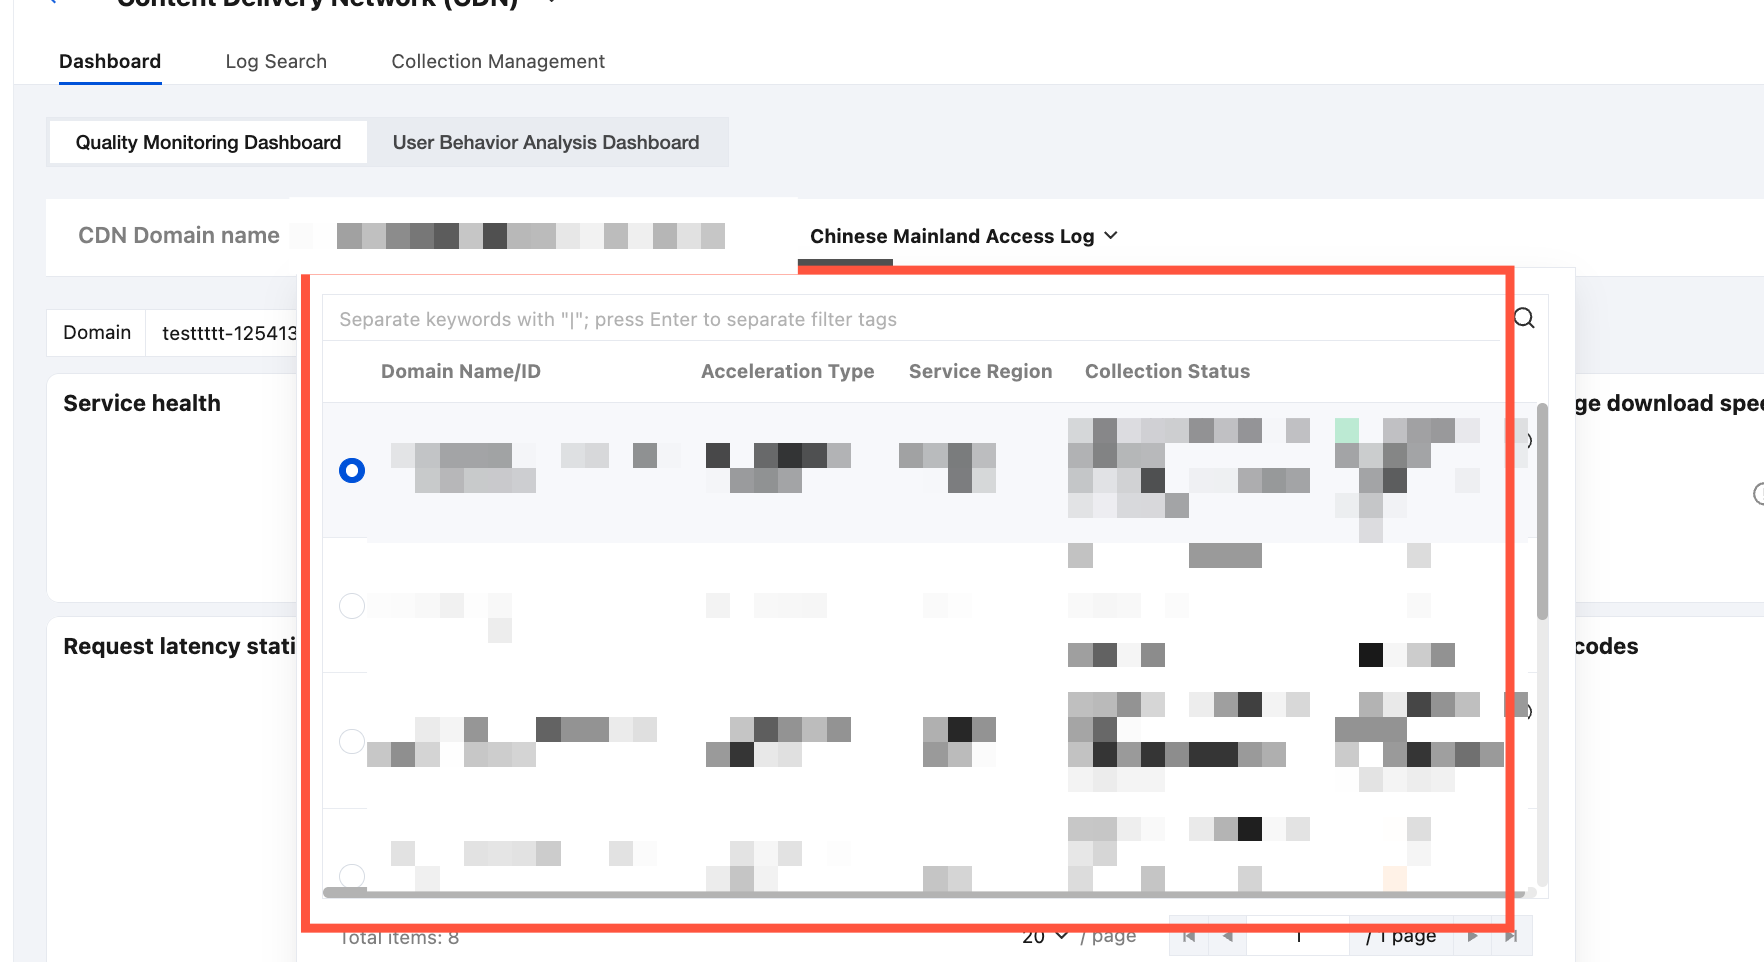
CDNドメインアクセスログの検索・分析
CDNアクセスログ収集を有効にした後、インスタンスリストで、アクセスログ収集が有効になっているインスタンスを見つけ、ログ検索ページに移動し、アクセスログを検索・分析できます。ログフィールドの詳細については、ログフィールドの説明をご参照ください。
1. ドメイン名アクセスログ収集を有効にした後、ドメイン名リストで、アクセスログ収集が有効になっているドメイン名を見つけ、ログ検索をクリックします。
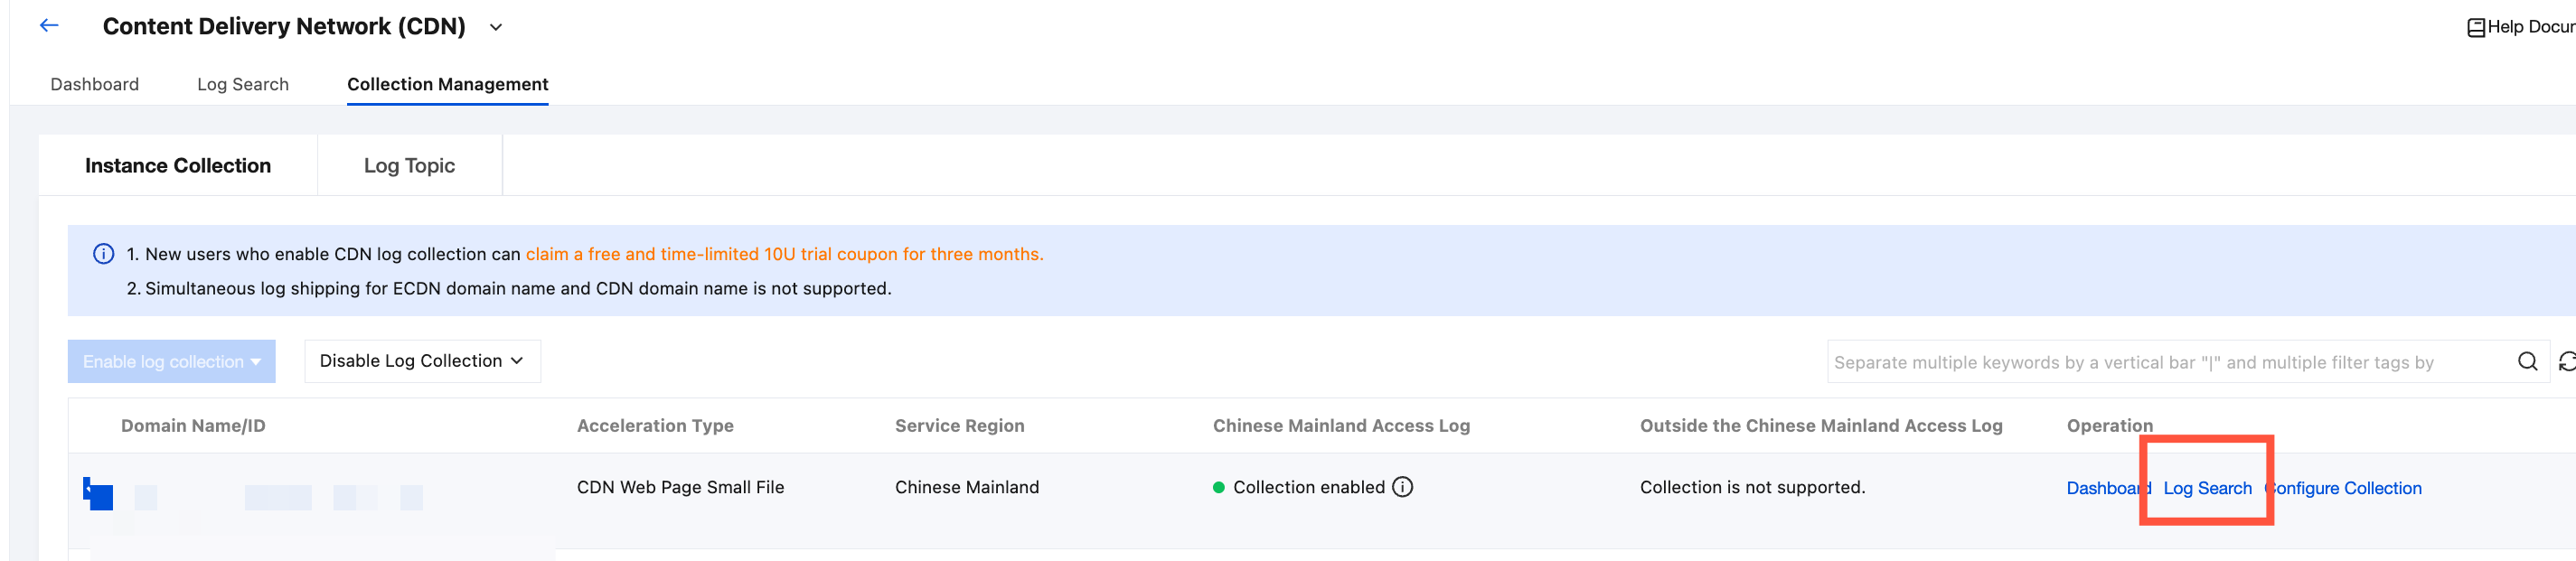
2. クリックするとログ検索ページに移動し、アクセスログを検索・分析できます。ログフィールドの詳細については、ログフィールドの説明をご参照ください。
ログフィールドの説明
CDNアクセスログのフィールドの説明については、下表を参照してください:
フィールド名 | 説明 |
app_id | Tencent CloudアカウントAPPID |
client_ip | クライアントIP |
file_size | ファイルサイズ |
hit | キャッシュHIT / MISS、CDNエッジノードでヒットした場合、親ノードでヒットした場合のいずれもHITとマークされます。 |
host | ドメイン |
http_code | HTTPステータスコード |
isp | キャリア |
method | HTTP Method |
param | URLに含まれるパラメータ |
proto | HTTPプロトコル識別子 |
prov | キャリアの省 |
referer | Referer情報、HTTP参照元アドレス |
request_range | Rangeパラメータ、リクエスト範囲 |
request_time | 応答時間(ミリ秒)は、ノードがリクエストを受信してから応答パケットを返すまでにかかる時間を指します。 |
request_port | クライアントがCDNノードとの接続を確立するポートです。存在しない場合は-となります。 |
rsp_size | 返却バイト数 |
time | リクエスト時刻、UNIXタイムスタンプ、単位は秒です。 |
ua | User-Agent情報 |
url | リクエストパス |
uuid | リクエストの一意な識別子 |
version | CDNリアルタイムログバージョン |
実践シナリオ事例
CDNアクセスログに基づいて異常監視アラートを設定し、CDNアクセストラフィックで発生する異常をリアルタイムに監視できます。以下に2つの事例を提供します。
ケース1:99%の遅延が100msを超えた場合にアラームを発し、アラーム情報に影響を受けたドメイン、url、client_ipを表示して、エラー状況を迅速に判断できるようにする。
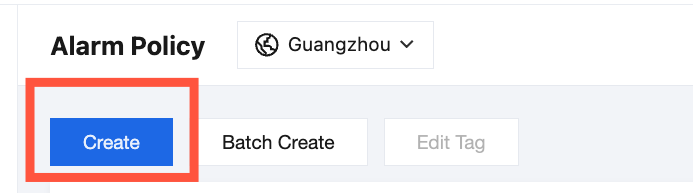
2. アラートポリシーページで、以下の内容を設定します:
基本情報
アラートポリシー名:CDNアクセス遅延アラート。
有効状態:有効。
監視対象:CDNアクセスログの収集手順で作成したログトピックを選択します。
監視タスク
実行ステートメント:以下のステートメントを入力し、時間範囲として15分を選択して、直近15分間の99%遅延を統計します。
* | select approx_percentile(request_time, 0.99) as p99
トリガー条件:設定は以下の通りです。つまり、99%遅延が100msを超える場合にアラート条件を満たします。
$1.p99 > 100
実行周期:固定頻度で、1分ごとに1回実行します。
多次元分析:アラート情報に関連ドメイン、クライアントIP、urlを表示し、開発者が迅速に問題を特定できるようにします。
通知チャネルグループ:通知チャネルグループを関連付けることで、通知送信の方法と対象を設定します。SMS、メール、電話、WeChat、WeCom、DingTalk、Feishu、カスタムインターフェースコールバック(webhook)などの通知方法をサポートします。詳細は通知チャネルグループの管理を参照してください。
3. アラート発生後、WeChat、WeCom、SMSを通じて重要な情報をいち早く取得できます。
ケース2:リソースアクセスエラー急増アラーム。前年比増加数が一定の閾値を超えた場合にアラーム通知をトリガーする。
2. 実行ステートメントに以下のステートメントを入力し、時間範囲として1分を選択し、直近1分間のエラー数の増分を前の1分間と比較して統計します。
http_code:>=400 | select compare[1]-compare[2] as errorCNTRise from (select compare(errorCNT,60) as compare from(select count(*) as errorCNT))
3. トリガー条件は以下の通りです。つまり、エラー数の増分が100を超える場合にアラート条件を満たします。
$1.errorCNTRise > 100
フィードバック