データ暗号化
ダウンロード
フォーカスモード
フォントサイズ
KMSによるデータ暗号化
KMS暗号化とは、KMS管理キーを使用したサーバー側暗号化です。KMSはTencent Cloudが提供するセキュリティ管理サービスであり、第三者認証を取得したハードウェアセキュリティモジュールHSM(Hardware Security Module)を使用してキーを生成・保護します。これにより、ユーザーはキーを容易に作成・管理でき、複数のアプリケーションや業務におけるキー管理ニーズを満たし、規制やコンプライアンス要件にも対応できます。
CLSログトピックまたはメトリックトピックをKMSで暗号化するには、KMSサービスを有効化し、CLSサービスロールにKMSリソースへのアクセスを許可する必要があります。
データ暗号化は、保存済みデータへの暗号化適用と、データアクセス時の自動復号をサポートします。暗号化と復号の一連の処理はすべてサーバー側で行われるため、静的データを効果的に保護できます。体感上、暗号化されたトピックと暗号化されていないトピックへのアクセスに違いはありません。詳細については、クラウド製品とKMSの透過的暗号化連携をご参照ください。
注意:
主题暗号化機能を使用する必要がある場合は、チケットを提出して申請してください。
KMS暗号化を使用すると、追加料金が発生し、KMSによって請求されます。詳細については、KMS課金概要をご参照ください。
暗号化機能を有効にすると無効にできず、キーを変更することもできません。
操作手順
1. CLSコンソールにログインし、左側のナビゲーションバーでログトピックまたはメトリックトピックを選択します。
2. トピック管理ページで、トピックのリージョンを選択し、ログトピックの作成またはメトリックトピックの作成をクリックします。
3. ポップアップウィンドウで詳細設定を開き、データ暗号化を有効にするにチェックを入れます。
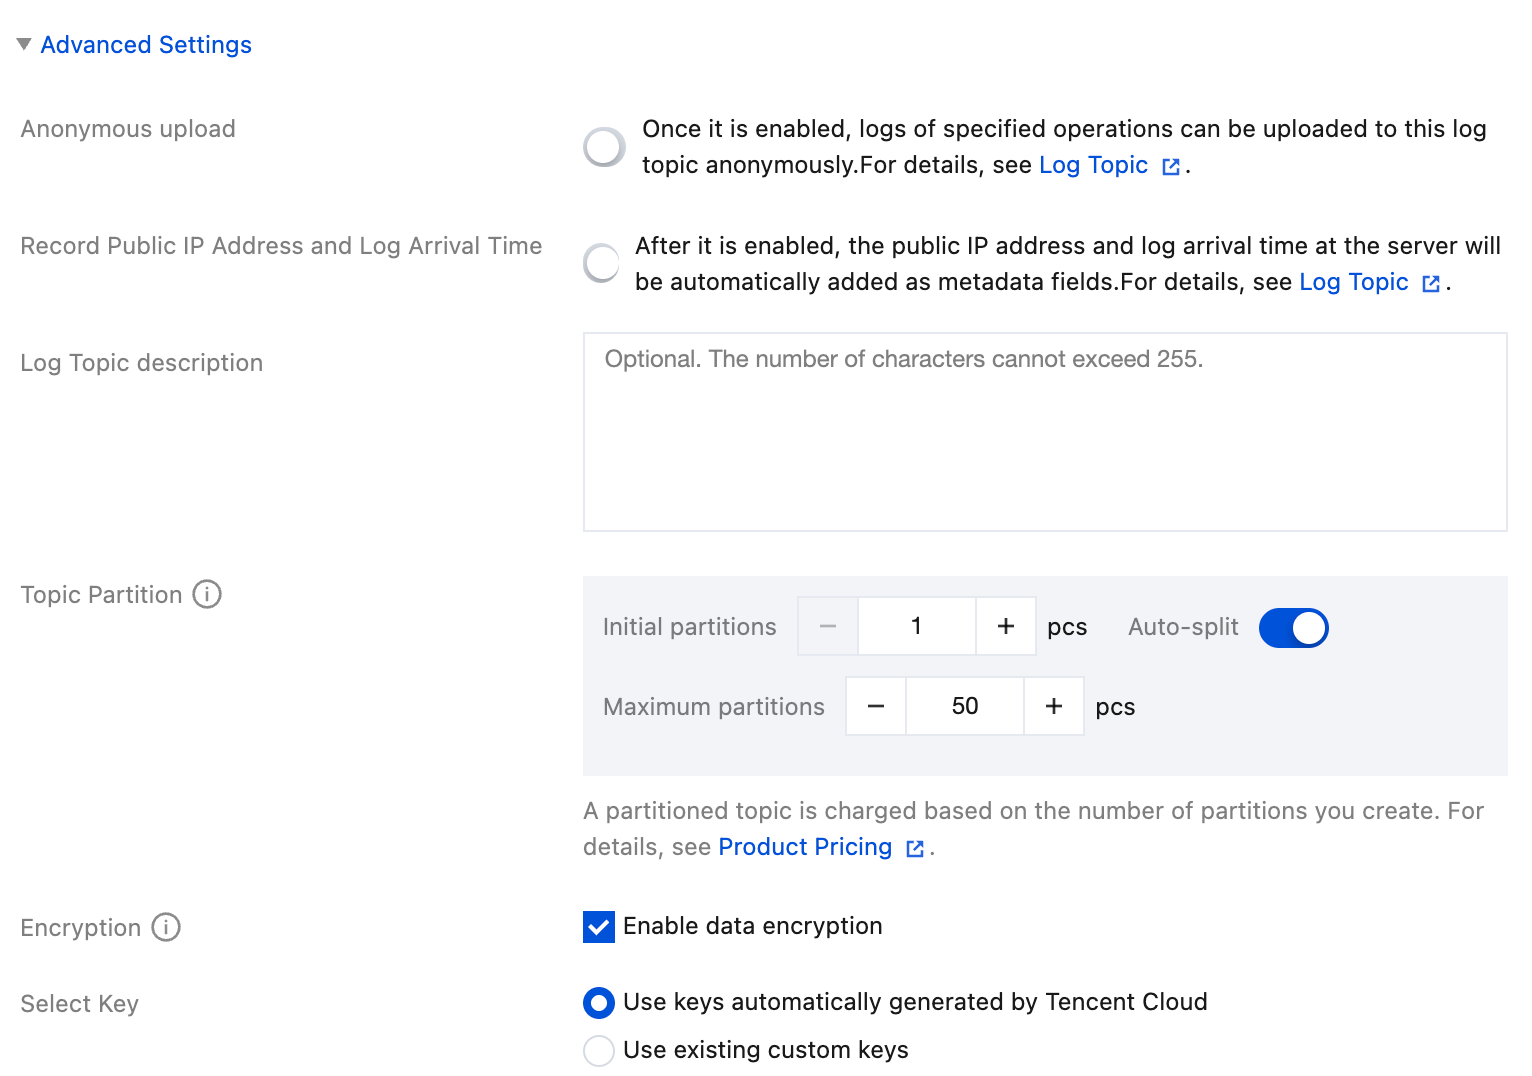
Tencent Cloudが自動生成するキーを使用する場合:初回使用時に、CLSはKMS内でクラウド製品ルートキーを自動的に作成します。このキーはKMSコンソールで照会できますが、無効化やスケジュール削除の操作はサポートされていません。
既存のカスタムキーを使用する場合:KMSで自ら作成したキーを使用します。対称暗号化・復号のみをサポートし、かつ有効化済みのキーです。
フィードバック