FLフローログ分析
ダウンロード
フォーカスモード
フォントサイズ
FLは、常時、全フロー、非侵入型のトラフィック収集サービスを提供します。収集したネットワークトラフィックをリアルタイムに保存、分析でき、障害調査、コンプライアンス監査、アーキテクチャ最適化、セキュリティ検出などのシナリオに適用できます。お客様のクラウドネットワークをより安定、安全、インテリジェントにします。
指定した収集範囲(例えばENI、NAT Gateway、CCNクロスリージョントラフィック)のFLを作成し、その範囲内の受信/送信トラフィックを収集できます。
前提条件
ログフィールドの説明
FLは、特定のキャプチャウィンドウ内で「五タプル+トラフィック送信元リージョン+トラフィック宛先リージョン」のルールに従ってフィルタリングされたネットワークフローを記録します。つまり、キャプチャウィンドウ内でルールに一致したFLのみが、CCNクロスリージョントラフィックのFLレコードとして記録されます。
五タプル+トラフィック送信元リージョン+トラフィック宛先リージョン
五タプルとは、送信元IPアドレス、送信元ポート、宛先IPアドレス、宛先ポート、およびトランスポート層プロトコルという5つの要素で構成される集合です。
トラフィック送信元リージョンとは、CCNクロスリージョントラフィックが送信されるリージョンを指します。
トラフィック宛先リージョンとは、CCNクロスリージョントラフィックが到達するリージョンを指します。
キャプチャウィンドウ
即ち、一定の継続時間であり、この時間内にFLサービスがデータを集約し、その後FLレコードを公開します。キャプチャウィンドウは約1分で、プッシュ時間は約5分です。
フィールド | データ型 | 説明 |
version | text | フローログのバージョン。 |
region-id | text | ログが記録されるリージョンです。 |
ccn-id | text | |
srcaddr | text | 送信元IP。 |
dstaddr | text | 宛先IP。 |
srcport | text | トラフィックの送信元ポートです。このフィールドはUDP/TCPプロトコルにのみ有効で、トラフィックが他のプロトコルの場合、このフィールドは「-」と表示されます。 |
dstport | long | トラフィックの宛先ポートです。このフィールドはUDP/TCPプロトコルにのみ有効で、トラフィックが他のプロトコルの場合、このフィールドは「-」と表示されます。 |
protocol | long | |
srcregionid | text | トラフィックの送信元リージョン。 |
dstregionid | text | トラフィックの宛先リージョン。 |
packets | long | キャプチャウィンドウ内で転送されたデータパケットの数です。「log-status」が「NODATA」の場合、このフィールドは「-」と表示されます。 |
bytes | long | キャプチャウィンドウ内で転送されたバイト数です。「log-status」が「NODATA」の場合、このフィールドは「-」と表示されます。 |
start | long | 現在のキャプチャウィンドウで最初のパケットを受信したタイムスタンプです。キャプチャウィンドウ内にパケットがない場合は、そのキャプチャウィンドウの開始時刻が表示され、Unix秒形式が使用されます。 |
end | long | 現在のキャプチャウィンドウで最後のパケットを受信したタイムスタンプです。キャプチャウィンドウ内にパケットがない場合は、そのキャプチャウィンドウの終了時刻が表示され、Unix秒形式が使用されます。 |
action | text | トラフィックに関連付けられた操作: ACCEPT:CCNを介して正常に転送されたクロスリージョントラフィック。 REJECT:速度制限により転送がブロックされたクロスリージョントラフィック。 |
log-status | text | フローログの記録ステータス: OK:データが指定されたターゲットに正常に記録されたことを示します。 NODATA:キャプチャウィンドウ内に送受信ネットワークトラフィックがないことを示し、このとき「packets」および「bytes」フィールドには「-1」と表示されます。 |
フローログは、特定のキャプチャウィンドウ内で、五タプルルールに従ってフィルタリングされたネットワークフローを記録します。
五タプル
送信元IPアドレス、送信元ポート、宛先IPアドレス、宛先ポート、およびトランスポート層プロトコルという5つの要素で構成される集合です。
キャプチャウィンドウ
即ち、一定の継続時間であり、この時間内にCLSがデータを集約し、その後フローログレコードを公開します。キャプチャウィンドウは約5分で、プッシュ時間は約5分です。フローログレコードはスペース区切りの文字列であり、以下の形式を採用し、フィールドに固定順序はありません:
version account-id interface-id srcaddr dstaddr srcport dstport protocol packets bytes start end action log-statusフィールド | 説明 |
version | フローログのバージョン。 |
account-id | フローログのアカウントAppID。 |
instance-id | ENIが属するインスタンスのID。 |
interface-id | ENIのID。 |
region-id | リージョンID。 |
az-id | アベイラビリティーゾーンID。 |
vpc-id | VPCのID。 |
subnet-id | サブネットID。 |
direction | トラフィックのアクセス方向(CVMから外部へのアクセスはout、外部からCVMへのアクセスはin)。 |
cross-region | クロスリージョンレポートの場合、ここには実際の収集リージョンが表示されます。クロスリージョンレポートでない場合は0と表示されます。 |
srcaddr | 送信元IP。 |
dstaddr | 宛先IP。 |
srcport | トラフィックの送信元ポートです。トラフィックがICMPプロトコルの場合、このフィールドはICMPのidを示します。 |
dstport | トラフィックの宛先ポートです。トラフィックがICMPプロトコルの場合、このフィールドはICMPのtype(上位8bit)+code(下位8bit)の組み合わせを示します。 |
protocol | |
packets | キャプチャウィンドウ内で転送されたデータパケットの数。 |
bytes | キャプチャウィンドウ内で転送されたバイト数。 |
start | キャプチャウィンドウが開始された時刻です。Unix秒形式が使用されます。 |
end | キャプチャウィンドウが終了した時刻です。Unix秒形式が使用されます。 |
action | トラフィックに関連付けられた操作: ACCEPT:セキュリティグループまたはネットワークACLによって記録が許可されたトラフィック。 REJECT:セキュリティグループまたはネットワークACLによって記録が許可されていないトラフィック。 |
log-status | フローログの記録ステータス: OK:データが指定されたターゲットに正常に記録されたことを示します。 NODATA:キャプチャウィンドウ内に送受信ネットワークトラフィックがないことを示し、このとき「packets」および「bytes」フィールドには「-1」と表示されます。 SKIPDATA:キャプチャウィンドウ内で一部のフローログレコードがスキップされたことを示します。内部容量の制限または内部エラーによって引き起こされた可能性があります。 |
ダッシュボードのプリセット
CLSは、一般的なCCNおよびENIのフローログ統計をダッシュボードとして事前設定済みです。これらのダッシュボードを通じて、現在のネットワーク状態をすばやく把握できます。
ダッシュボードの右上にあるダッシュボードを編集をクリックすると、プリセットダッシュボードに基づいて編集できます。
よりご自身に適した専用ダッシュボードを構築できます。
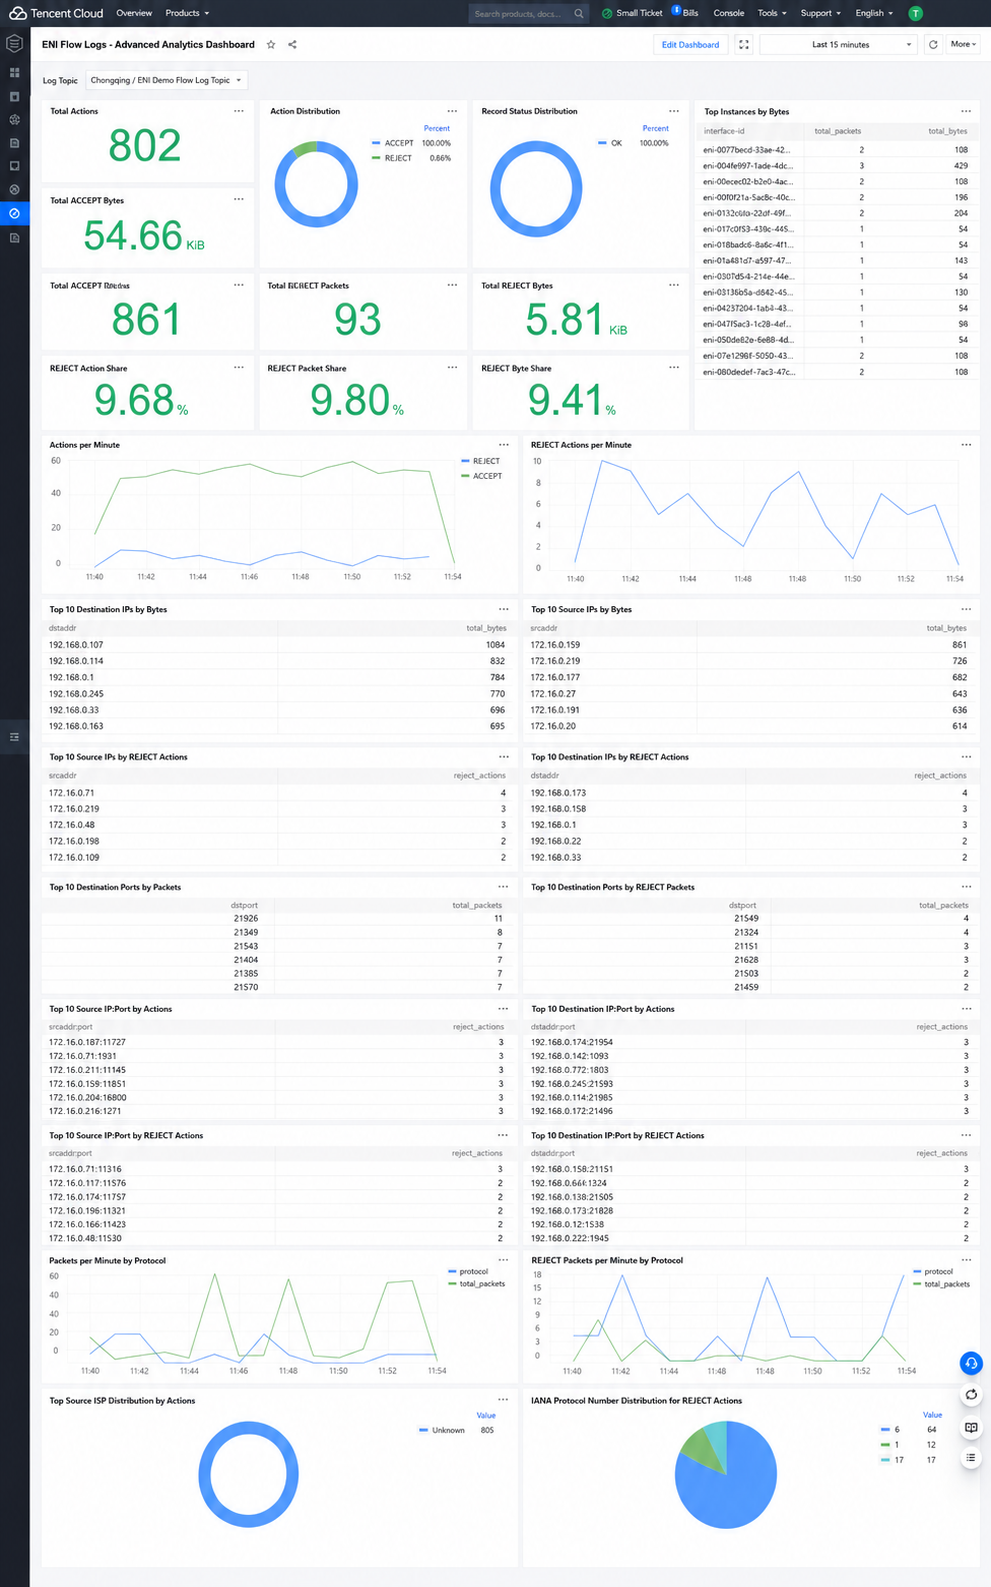
アラートを設定する
例えば、CCNの中国 (香港)-シリコンバレー回線に帯域幅上限100Mbpsを設定した場合、現在の帯域幅使用状況を監視する必要があります。連続10分間帯域幅が95Mbps以上の場合にアラートをトリガーし、必要に応じて帯域幅上限を調整できるようにします。
1. アラートポリシー作成ページに進みます。操作手順の詳細はアラートポリシーの設定を参照してください。
2. 実行ステートメントに以下のステートメントを入力し、時間範囲を1分に選択して、直近1分間の中国 (香港)-シリコンバレー回線の帯域幅使用状況を統計します。この実行ステートメントの結果において、bandwidthは1分間の帯域幅であり、単位はMbpsです。
log-status:OK AND srcregionid:ap-hongkong AND dstregionid:na-siliconvalley | select sum(bytes)/60.00*8/1000/1000 as bandwidth
3. トリガー条件は以下の通りです。つまり、帯域幅が95Mbps以上の場合、アラート条件を満たします。
$1.bandwidth > 95
4. 実行周期:固定頻度で、1分ごとに1回実行します。
5. アラート通知-アラート頻度:トリガー条件を10周期連続で満たす場合、常にアラートをトリガーします。つまり、連続10分間帯域幅が95Mbps以上の場合にアラートをトリガーします。
プリセットダッシュボード内のグラフに対して、右上にある「監視アラートに追加」をクリックすることで、そのグラフ内の指標をアラートポリシーに追加できます。
フィードバック